Be IT-conscious!
STAY SAFE ONLINE
On this website, you will find cybersecurity guidance from the Information System Authority.
Common scams
Find out about scams so you would know how to avoid falling victim to them. We update the list of scams constantly, so you should check it from time to time. For the most recent information, follow RIA’s Facebook page!
Short course on cyber defence for all
Become stronger, smarter, and more aware of cyber defence – the course consists of 9 videos; watch them and put your newly acquired knowledge to the test right away.
Situation in cyberspace
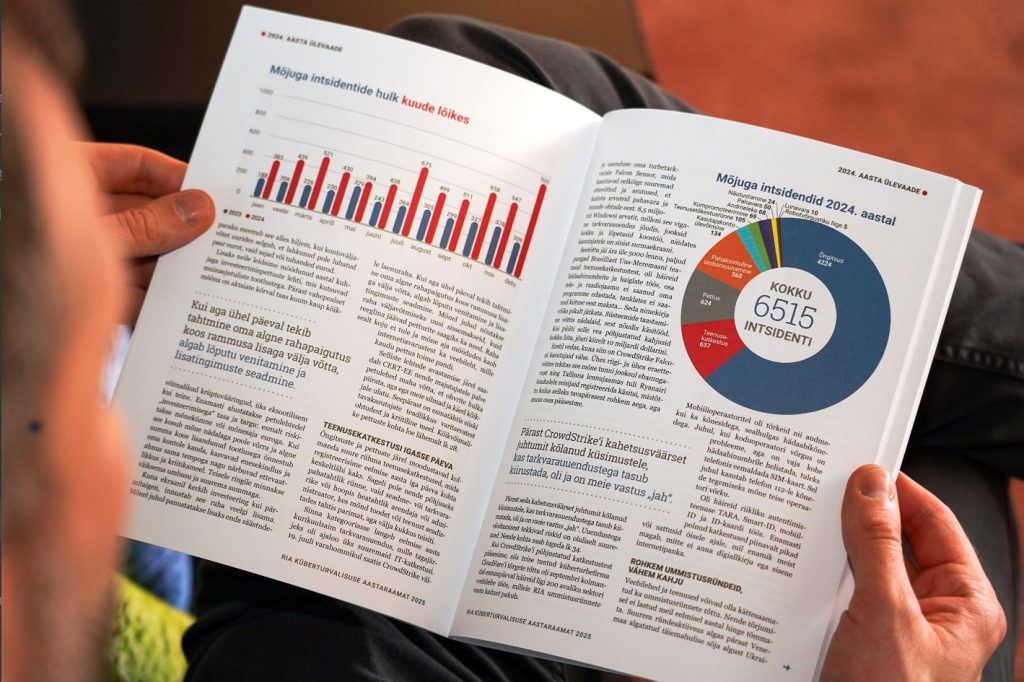
The Estonian Information System Authority monitors and analyses what is happening in Estonian cyberspace.
Follow us!

Otsime riigi IT-peaarhitekti, kes näeb digiriiki tervikuna, aitab kujundada riigiüleseid tehnoloogiavalikuid ning suunab Eesti digiriigi tehnoloogilist tulevikku.
Sinu roll on anda suund, vähendada dubleerimist, ennetada arhitektuurseid riske ning siduda riigi tehnoloogiaekspertide teadmised ja vaated ühiseks tervikuks.
👉 Kui tahad mõjutada seda, milline on Eesti digiriik järgmisel kümnendil, ootame sind kandideerima kuni 2. oktoobrini!
Täpsem info: talendipank.ee/toopakkumine/vCbCze-97

Kurjategijad võivad kasutada andmelekkega seotud uudist inimeste petmiseks‼️
Keskkriminaalpolitsei pidas kinni mehe, keda kahtlustatakse hambaraviteenuste infosüsteemist patsientide andmete ebaseaduslikus allalaadimises. Praeguse info kohaselt õnnestus andmete laiem levimine tõenäoliselt ära hoida ning pole põhjust arvata, et neid oleks kuritarvitatud või edasi jagatud.
Seda uudist võivad enda kasuks ära kasutada ka teised kurjategijad uute kelmusskeemide loomisel. Inimestega võidakse ühendust võtta telefoni, sõnumi või e-kirja teel ning väita, et nende andmed sattusid lekke tõttu ohtu. Selle ettekäändega võidakse paluda teha rahaülekandeid, avaldada pangakaardi andmeid või kinnitada Smart-ID ja Mobiil-ID päringuid.
⚠ Palume olla tähelepanelikud, kui teiega võetakse andmelekke osas ühendust. Kui keegi nõuab väidetavalt lekkinud andmete eest raha, on see tõenäoliselt kelmus.
Pea meeles:
🔴 Kui saad kõne võõralt numbrilt, milles nõutakse raha, ülekannete tegemist või tehingute kinnitamist PIN-koodiga, on tegemist pettusega.
🔴 Ükski riigiasutus ei palu inimesele ise helistades end Smart-ID või Mobiil-ID kaudu tuvastada.
🔴 Sisesta PIN-koode ainult siis, kui oled autentimise ise oma seadmes algatanud ja tead täpselt, milliseid toiminguid kinnitad.
🔴 Kahtluse korral lõpeta kõne ja võta ise ühendust asutusega, kelle nimel väidetavalt helistati.‼️ Kurjategijad võivad kasutada andmelekkega seotud uudist inimeste petmiseks
Keskkriminaalpolitsei pidas kinni mehe, keda kahtlustatakse hambaraviteenuste infosüsteemist patsientide andmete ebaseaduslikus allalaadimises. Praeguse info kohaselt õnnestus andmete laiem levimine tõenäoliselt ära hoida ning pole põhjust arvata, et neid oleks kuritarvitatud või edasi jagatud.
Seda uudist võivad enda kasuks ära kasutada ka teised kurjategijad uute kelmusskeemide loomisel. Inimestega võidakse ühendust võtta telefoni, sõnumi või e-kirja teel ning väita, et nende andmed sattusid lekke tõttu ohtu. Selle ettekäändega võidakse paluda teha rahaülekandeid, avaldada pangakaardi andmeid või kinnitada Smart-ID ja Mobiil-ID päringuid.
⚠ Palume olla tähelepanelikud, kui teiega võetakse andmelekke osas ühendust. Kui keegi nõuab väidetavalt lekkinud andmete eest raha, on see tõenäoliselt kelmus.
Pea meeles:
🔴 Kui saad kõne võõralt numbrilt, milles nõutakse raha, ülekannete tegemist või tehingute kinnitamist PIN-koodidega, on tegemist pettusega.
🔴 Ükski riigiasutus ei palu inimesele ise helistades end Smart-ID või Mobiil-ID kaudu tuvastada.
🔴 Sisesta PIN-koode ainult siis, kui oled autentimise ise oma seadmes algatanud ja tead täpselt, milliseid toiminguid kinnitad.
🔴 Kahtluse korral lõpeta kõne ja võta ise ühendust asutusega, kelle nimel väidetavalt helistati.
Teata kelmuskatsest 👉 kelmused@politsei.ee

August küberruumis: teenusetõrked, lunavararünne ja õngitsussõnumid 🔐
RIA registreeris augustis 899 mõjuga küberintsidenti. Ühe tõsisema juhtumina tabas Harjumaa kooli lunavararünne, mille käigus krüpteeriti mitu olulist serverit. Peamised teenused on praeguseks taastatud.
Kooliaasta alguses tasub haridusasutustel üle vaadata oma süsteemide turvalisus, varundus ja uuendused ning veenduda, et võimaliku küberintsidendi puhuks on olemas selge tegevusplaan.
Augustis esines ka mitmeid tehnilistest probleemidest tingitud teenusetõrkeid ning Transpordiameti nimel levisid petusõnumid, millega üritati inimestelt välja meelitada kaardiandmeid.
